Close Menu
OCClub
    OCClub
    • Главная
    • Тест `о` дром
      • Процессоры
      • Материнские платы
      • Видеокарты
      • Оперативная память
      • Хранение данных
      • Корпуса
      • Блоки питания
      • Охлаждение
      • Периферия
      • Сетевые устройства
      • Звуковые карты
    • Новости
      • Hardware
      • Software
      • Mobile
      • Games
      • Периферия
      • Пресс-релизы
      • Прочие новости
      • Overclock
    • О Сайте
    Telegram VKontakte
    Самые свежие новости
    • ASUS выпустила мини-ПК Ascent QN10 на Snapdragon X2 Elite
    • Чарт продаж Steam: Wardogs удержала лидерство, EA Sports FC 27 стартовала второй
    • Nvidia инвестирует ещё $1,5 млрд в дата-центры SB Energy
    • AMD впервые в истории преодолела отметку в $1 трлн капитализации
    • ADATA расширяет экосистему TRUSTA
    • XPG расширяет линейку комплектующих
    • TEAMGROUP выпустила карту памяти ACE 8K MicroSDXC
    • PCCOOLER выпустила корпуса и охлаждения для ИИ-серверов
    Четверг, 24 сентября
    OCClub
    Фейл: у Razer почти утекла личная информация более 100 000 геймеров
    Прочие новости

    Фейл: у Razer почти утекла личная информация более 100 000 геймеров

    No1seBRNo1seBR15.09.2020

    Исследователь безопасности Владимир Дьяченко обнаружил брешь в системе безопасности производителя игровой периферии Razer. Как сообщает ресурс Ars Technica, Владимир нашёл плохо настроенный кластер Elasticsearch с заполненными PII (персональной идентифицирующей информацией) более 100 000 клиентов Razer. Самый смак в том, что кластер Elasticsearch не просто был доступен из вне, он даже индексировался поисковыми системами.
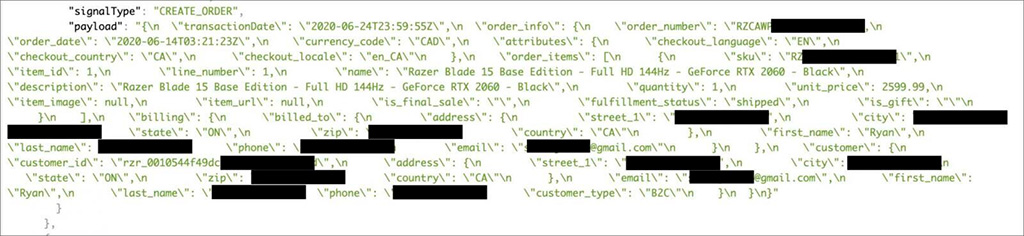
    Это означает, что вся информация о клиенте, включая адрес электронной почты, физический адрес, номер телефона и прочее хранились ну почти что в открытом доступе, что сделало эту утечку потенциально опасной. На скриншоте выше приведён пример проиндексированной информации о клиенте. Владимир связался с Razer, указав на брешь в обороне.

    Официальное заявление Razer выглядит следующим образом: “Г-н Владимир сообщил нам о неправильной конфигурации сервера, которая потенциально может раскрыть детали заказа, клиента и информацию о доставке. Никаких других конфиденциальных данных, таких как номера кредитных карт или пароли, раскрыто не было. Неправильная конфигурация сервера была исправлена ​​9 сентября, до того, как ошибка была обнародована. Мы хотели бы поблагодарить вас, искренне извиниться за упущение. Мы предприняли все необходимые шаги для решения проблемы, а также провели тщательную проверку нашей ИТ-безопасности и систем. Мы по-прежнему приверженцы цифровой безопасности для всех наших клиентов”.

    Также Razer сообщила, что пострадавшие/заинтересованные клиенты по вопросу утечки данных могут обратиться по адресу DPO@razer.com для урегулирования вопроса.

    Источники:
    Techpowerup
    Ars Technica

    Razer утечка

    ЧИТАТЬ БОЛЬШЕ НОВОСТЕЙ

    Razer выпустила доступную версию клавиатуры Huntsman V3

    Флагманская клавиатура Razer Huntsman Signature Edition за $500

    Оставайтесь на связи
    • Telegram
    ПОПУЛЯРНЫЕ МАТЕРИАЛЫ

    Ryzen 7 4700G разогнан до 4,8 ГГц по всем ядрам

    17.07.2020

    Цены процессоров AMD Ryzen 7000 продолжают снижаться

    21.12.2022

    AMD: дискретная видеокарта больше не будет работать вместе с встроенной

    15.01.2018

    В битве AMD Ryzen 5 3600XT vs Intel Core i5-10400 победителя не определить

    30.06.2020

    Бюджетный ультрафлагман от Xiaomi: must have за 300 долларов

    15.08.2020

    Core i9-9900 и Core i9-9900T – два новых «кофейных зерна» с заблокированным множителем

    26.01.2019
    OCClub
    Telegram VKontakte
    • Главная
    • Тест `о` дром
    • Новости
    • О Сайте
    © 2009-2026 OCClub

    Type above and press Enter to search. Press Esc to cancel.